

La réforme de la facturation électronique fait circuler des données entre les entreprises, leurs plateformes agréées et l'administration fiscale. Lorsque ces informations concernent des personnes physiques, le RGPD s'applique.
La CNIL a publié le 10 septembre 2026 une fiche sur les précautions à prendre. Pour les entreprises, deux questions se posent : ce qu'elles inscrivent sur leurs factures, et ce que leur plateforme fait des données qui lui sont confiées.
Où en est la réforme ?
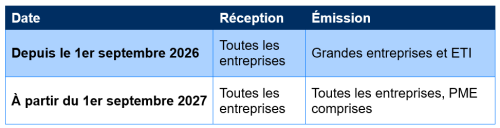
Les factures entre entreprises françaises assujetties à la TVA passent par une plateforme agréée par l'État. Chaque entreprise doit désigner la sienne. Pour les ventes aux particuliers et aux entreprises étrangères, ce sont les données de transaction et de paiement qui sont transmises à l'administration, principalement le chiffre d'affaires hors taxes agrégé par jour.
Quelles données personnelles peuvent figurer sur une facture ?
Le RGPD et la loi Informatique et Libertés ne visent que les personnes physiques. Les données d'une société en tant que personne morale n'en relèvent pas.
Une facture qui ne mentionne que la raison sociale d'une société, son adresse, le téléphone de son standard, une adresse électronique générique et son numéro SIREN ou SIRET n'est donc pas soumise au RGPD.
La situation change dès que la facture vise une personne physique, qu'il s'agisse d'un salarié de l'entreprise cliente ou de quelqu'un qui exerce en son nom propre (entreprise individuelle, auto-entrepreneur, profession libérale). Sont alors des données personnelles :
- le nom et le prénom
- une adresse électronique professionnelle nominative
- le numéro SIREN ou SIRET d'un entrepreneur individuel, qui l'identifie directement
- l'adresse de l'entreprise quand c'est le domicile de la personne
Dans la plupart des cas, les données de facturation ne concernent pas une personne physique. Le RGPD ne s'applique donc qu'à une partie des flux, en particulier ceux qui visent des indépendants ou qui nomment un interlocuteur.
Limiter ce qui figure sur la facture
Certains champs, comme le libellé ou le détail des prestations, sont personnalisables. C'est souvent là que des données personnelles se glissent sans nécessité.
Le principe de minimisation du RGPD impose de n'utiliser que les données adéquates, pertinentes et limitées à ce qui est nécessaire. Pour suivre un dossier client, une référence suffit. « Facture lunettes, dossier n° 1234 » vaut mieux que « Facture pour les lunettes de vue de M. Dupond ».
Les données sensibles, au sens de l'article 9 du RGPD, demandent plus de précautions. Les données de santé en sont l'exemple le plus courant. Sauf exceptions, elles ne peuvent figurer sur une facture qu'avec le consentement exprès de la personne. Sans ce consentement, on s'en tient à des termes neutres, sans mentionner par exemple la pathologie.
Le code général des impôts prévoit par ailleurs que la facture électronique ne comporte pas la dénomination précise du bien ou du service lorsqu'elle est couverte par le secret professionnel. Médecins et avocats sont directement concernés.
Qui est responsable des données ?
Tout dépend du rôle de chacun. La CNIL distingue 3 qualifications possibles : responsable du traitement, sous-traitant ou responsables conjoints.
L'entreprise qui émet et reçoit des factures, ou qui transmet ses données de transaction à l'administration, détermine les finalités du traitement. Elle en est donc en principe responsable. Elle doit ne traiter que les données nécessaires, les sécuriser et respecter les droits des personnes concernées (information, accès, rectification, limitation).
La plateforme agréée est sous-traitante lorsqu'elle traite les données pour le compte de l'entreprise et sur ses instructions. Elle a alors ses propres obligations de sécurité, de confidentialité et de documentation. La relation doit être encadrée par un contrat de sous-traitance.
La plateforme peut-elle réutiliser vos données ?
Les conditions générales d'une plateforme agréée peuvent prévoir une réutilisation des données de facturation, personnelles ou non, à d'autres fins que celles du code général des impôts. La production de statistiques en est un exemple.
Pour ces usages, la plateforme devient responsable du traitement. Et un sous-traitant ne peut réutiliser pour son propre compte les données personnelles qui lui sont confiées qu'à deux conditions cumulatives :
- la réutilisation est compatible avec le traitement initial
- le responsable du traitement, c'est-à-dire l'entreprise cliente, l'a autorisée par écrit
Avant de signer, lisez donc les conditions générales de la plateforme pour repérer toute clause de réutilisation et savoir à quoi vous consentez.
Combien de temps conserver les factures ?
Les factures électroniques se conservent dix ans, comme les autres documents comptables (article L.123-22 du code de commerce). Le RGPD interdit par ailleurs la conservation indéfinie des données personnelles. C'est au responsable du traitement de fixer la durée en fonction de l'objectif poursuivi, dans le respect des durées prévues par les textes.
Quelles garanties de sécurité offrent les plateformes agréées ?
Le code général des impôts impose aux plateformes agréées d'être certifiées ISO 27001. Cette norme couvre notamment la gestion des risques, la maîtrise des accès, les sauvegardes et le traitement des incidents.
Si la plateforme s'appuie sur un hébergeur cloud, la solution doit en outre être qualifiée SecNumCloud par l'ANSSI. Ce référentiel ajoute des exigences propres au cloud, dont la localisation des données en Europe, une authentification renforcée et la traçabilité des opérations.
Pour être immatriculée, la plateforme doit aussi s'engager à exploiter son système d'information depuis un État membre de l'Union européenne et à garantir qu'aucun transfert des données hébergées n'est possible hors de l'Union.
Ces exigences ne suffisent pas à elles seules à rendre le traitement conforme au RGPD, en particulier à l'obligation de sécurité de l'article 32. L'entreprise reste tenue d'évaluer si des mesures techniques ou organisationnelles complémentaires sont nécessaires dans sa situation.
Identifier et authentifier les utilisateurs
Les plateformes doivent vérifier l'identité des personnes qui, dans les entreprises, émettent ou reçoivent des factures. À terme, les moyens d'identification devront atteindre le niveau de garantie substantiel du règlement européen eIDAS.
Pendant la période transitoire, d'autres dispositifs sont admis s'ils reposent sur une vérification fiable de l'identité (qualité de représentant légal, mandataire ou délégataire) et sur une authentification à deux facteurs, dont un facteur dynamique. Les plateformes qui choisissent cette voie ont intérêt à préparer dès maintenant leur passage au niveau eIDAS.
Côté entreprise, la CNIL recommande :
- un compte par utilisateur plutôt que des comptes partagés
- pas d'identifiants génériques, qui facilitent la fraude et l'usurpation d'identité
- les mesures habituelles d'hygiène informatique : protection des mots de passe, gestion des
- habilitations, vigilance face à l'hameçonnage
Ce que l'entreprise doit vérifier
Il ne s'agit pas de supprimer toute donnée permettant d'identifier une personne, mais de s'assurer que chacune est justifiée et protégée.
- Repérer les flux qui contiennent des données personnelles (clients indépendants, interlocuteurs nommés)
- Relire les libellés et le détail des factures, et remplacer les identités par des références de dossier
- Retirer toute mention de santé ou couverte par le secret professionnel
- Vérifier le contrat de sous-traitance conclu avec la plateforme agréée
- Lire les conditions générales de la plateforme : réutilisation prévue ou non, et pour quoi faire
- Créer un compte nominatif par utilisateur
- Fixer et appliquer une durée de conservation
Sources
- CNIL, Facturation électronique : quels enjeux pour la protection des données personnelles ?, 10 septembre 2026
- Démarches simplifiées, Demande d'immatriculation pour agir en qualité de plateforme agréée
- impots.gouv.fr, Règlement d'usage et charte d'utilisation de la marque « plateforme agréée »
- impots.gouv.fr, Guide utilisateur de la démarche d'immatriculation